Artículo · 4 min de lectura
Probablemente sus tarjetas de acceso se pueden copiar
Si su edificio sigue utilizando tarjetas de proximidad de 125 kHz, se puede copiar la tarjeta de un empleado en segundos. Le explicamos a qué migrar y cómo hacerlo.
La mayoría de las tarjetas nunca se diseñaron para ser secretas
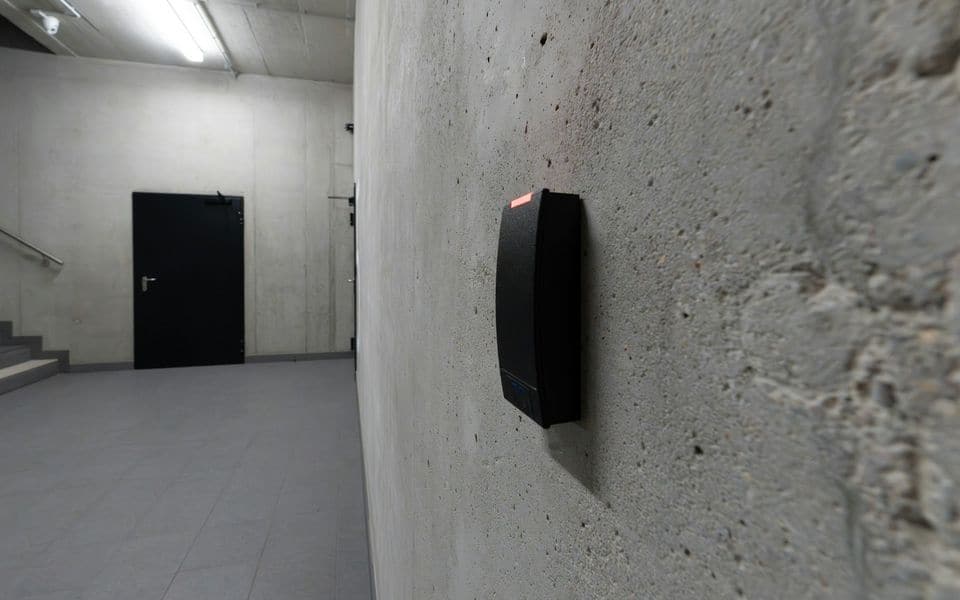
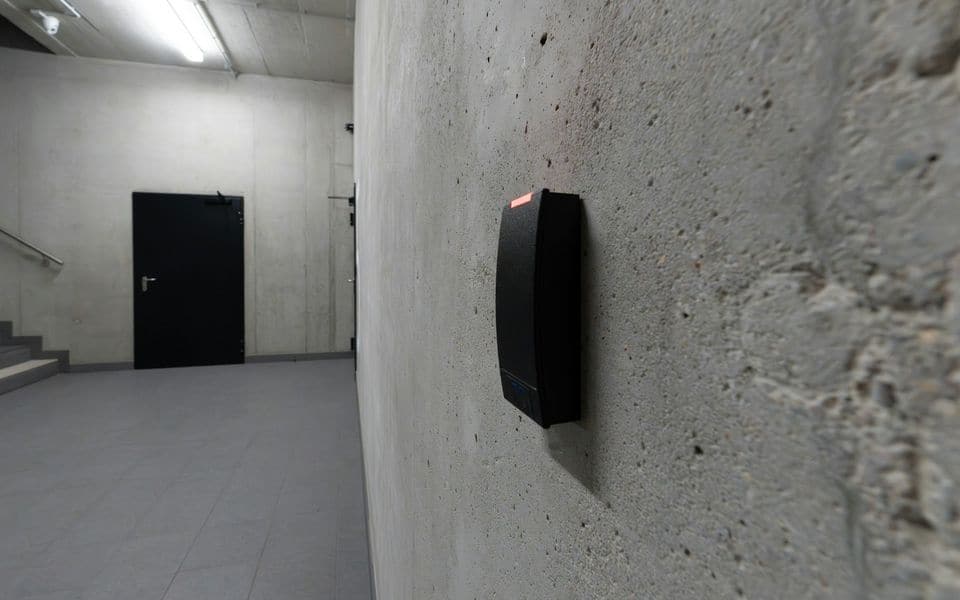
Muchos edificios de la región siguen utilizando tarjetas de proximidad de 125 kHz. Estas tarjetas emiten un número fijo cuando están cerca de un lector. No hay cifrado ni desafío. Dispositivos portátiles fáciles de conseguir pueden leer una tarjeta a corta distancia y grabar el número en una tarjeta virgen en segundos.
Las tarjetas MIFARE Classic, habituales en las décadas de 2000 y 2010, añadieron cifrado, pero sus debilidades son públicas desde hace muchos años y las herramientas para recuperar las claves están ampliamente disponibles.
A qué migrar
La práctica actual es una tarjeta con criptografía moderna y abierta y claves específicas del sitio. MIFARE DESFire EV2 y EV3 utilizan AES-128 y admiten diversificación de claves, de modo que cada tarjeta guarda claves derivadas de su propio identificador único. Las credenciales móviles en el teléfono también son una opción sólida cuando el personal las acepta, siempre que se entienda cómo gestiona las claves la plataforma.
La tarjeta es solo parte de la respuesta. Si el lector envía el número de la tarjeta al controlador por un cable Wiegand sin cifrar, un atacante puede intervenir el cable. OSDP con Secure Channel cifra ese enlace y supervisa el lector.
Quién posee las claves
Hágale una sola pregunta a su integrador: ¿quién custodia las claves de cifrado de nuestras tarjetas? Si la respuesta es «las que vienen por defecto del fabricante» o «no estamos seguros», la tecnología de la tarjeta importa menos de lo que cree. Las claves deben ser específicas del sitio, estar documentadas, quedar bajo custodia controlada del propietario y entregarse al final del proyecto.
Migrar sin un cambio traumático
- Audite la población actual de tarjetas y los lectores en uso.
- Instale lectores que acepten tanto la credencial antigua como la nueva.
- Emita las nuevas tarjetas por departamento o por edificio, y desactive las antiguas a medida que se completa cada grupo.
- Cuando se haya migrado el último grupo, desactive la tecnología antigua en los lectores.
Aproveche la migración para depurar la lista de usuarios. Antiguos empleados y contratistas con tarjetas activas son uno de los hallazgos más comunes en las auditorías de control de accesos.